Todo lo que puedes construir
Cada pantalla del admin tiene sus herramientas: lo que construyes a mano, un agente lo puede construir por ti, y después lo abres y lo cambias.
Expón las tablas, vistas y funciones que necesita tu aplicación, y obtén permisos hasta la fila y el campo, pantallas para tu equipo, dashboards y automatizaciones, con PostgreSQL decidiendo siempre.
Tu PostgreSQL. Tu infraestructura. Tu control.
docker compose up -d. PostgreSQL listo. TotalBase listo. Admin: http://localhost:3050/admin/.
00 / VERLO CONSTRUIRSE
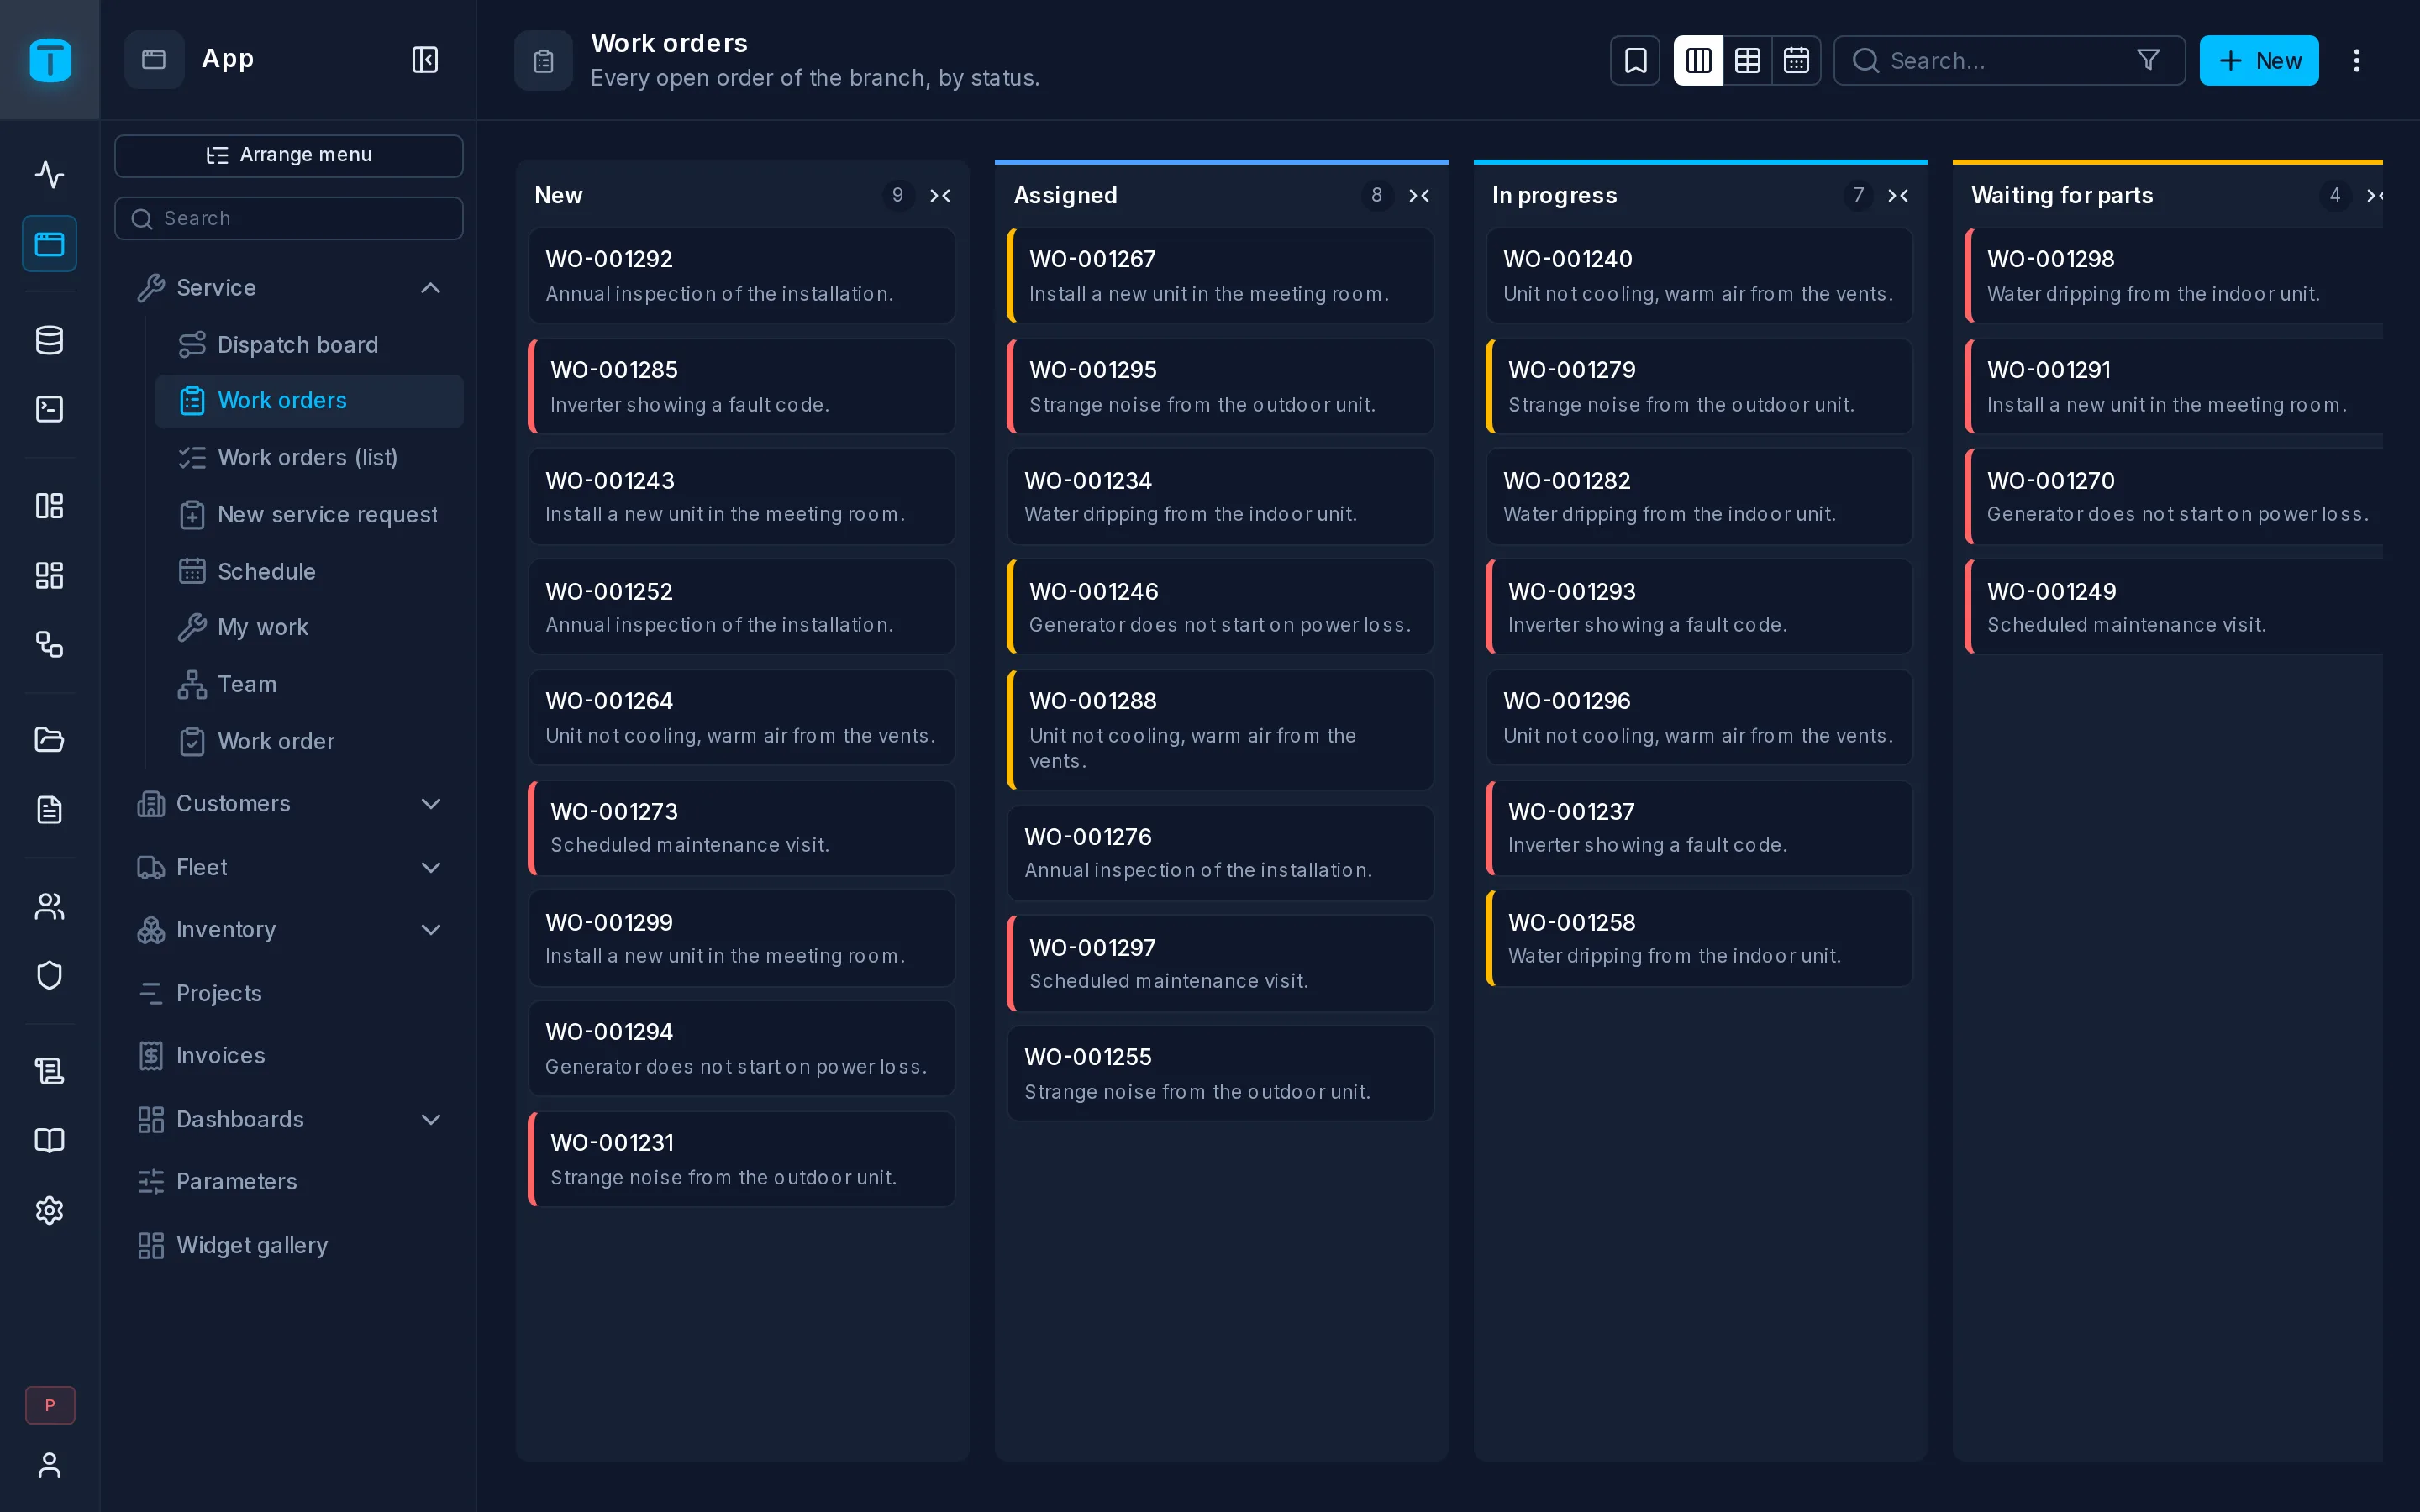
Tablas, roles, pantallas, dashboards y workflows, creados a través del servidor MCP de TotalBase, con las mismas llamadas que hace un agente de IA, mientras el admin se llena. Al final se abre la aplicación.
01 / GENERA LA API
Elige tablas, vistas y funciones; TotalBase genera una API documentada y protegida por permisos.
Selecciona campos, filtra registros y consulta relaciones reales. OpenAPI documenta los recursos que expones y sus permisos.
En este ejemplo: un producto activo y el nombre de su marca.fields=id,name,brand.namewhere[active][_eq]=trueorder_by=namelimit=1{
"data": [
{
"id": "02",
"name": "Mechanical keyboard",
"brand.name": "Mono"
}
]
}Crea usuarios y roles para tu aplicación. Un usuario puede tener varios roles; TotalBase resuelve sus permisos antes de acceder a PostgreSQL.
02 / CONSTRUYE EL PANEL
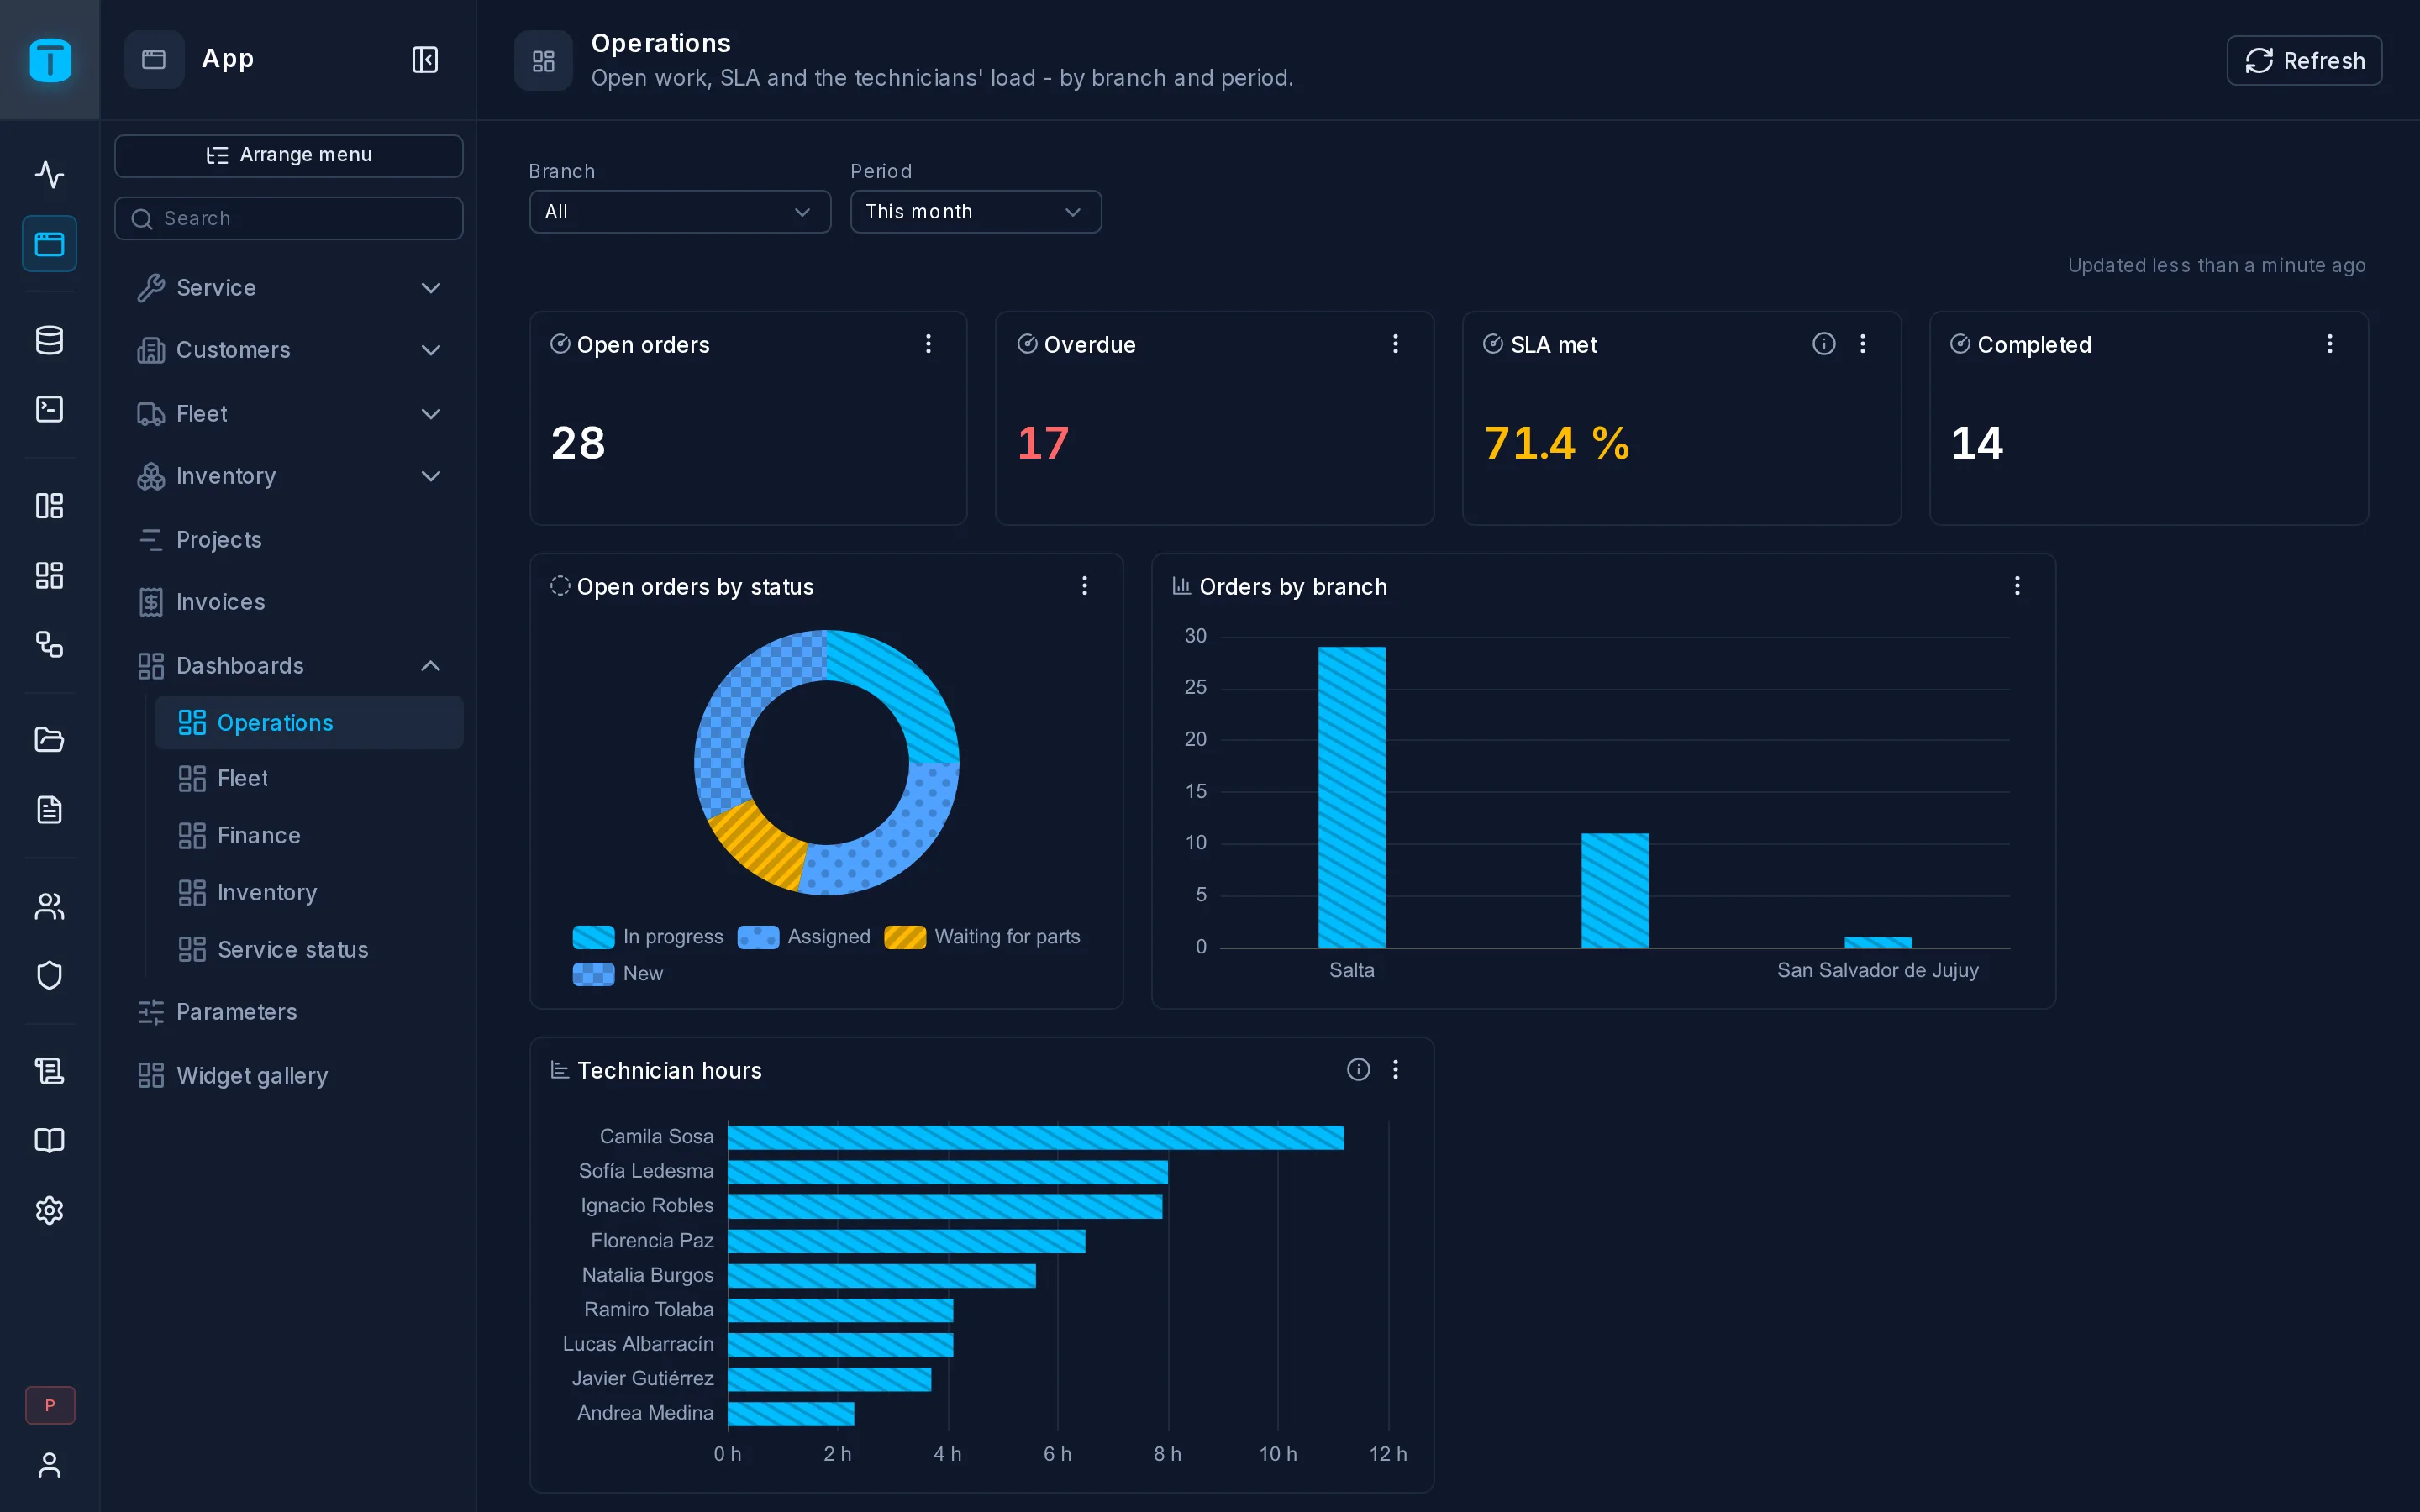
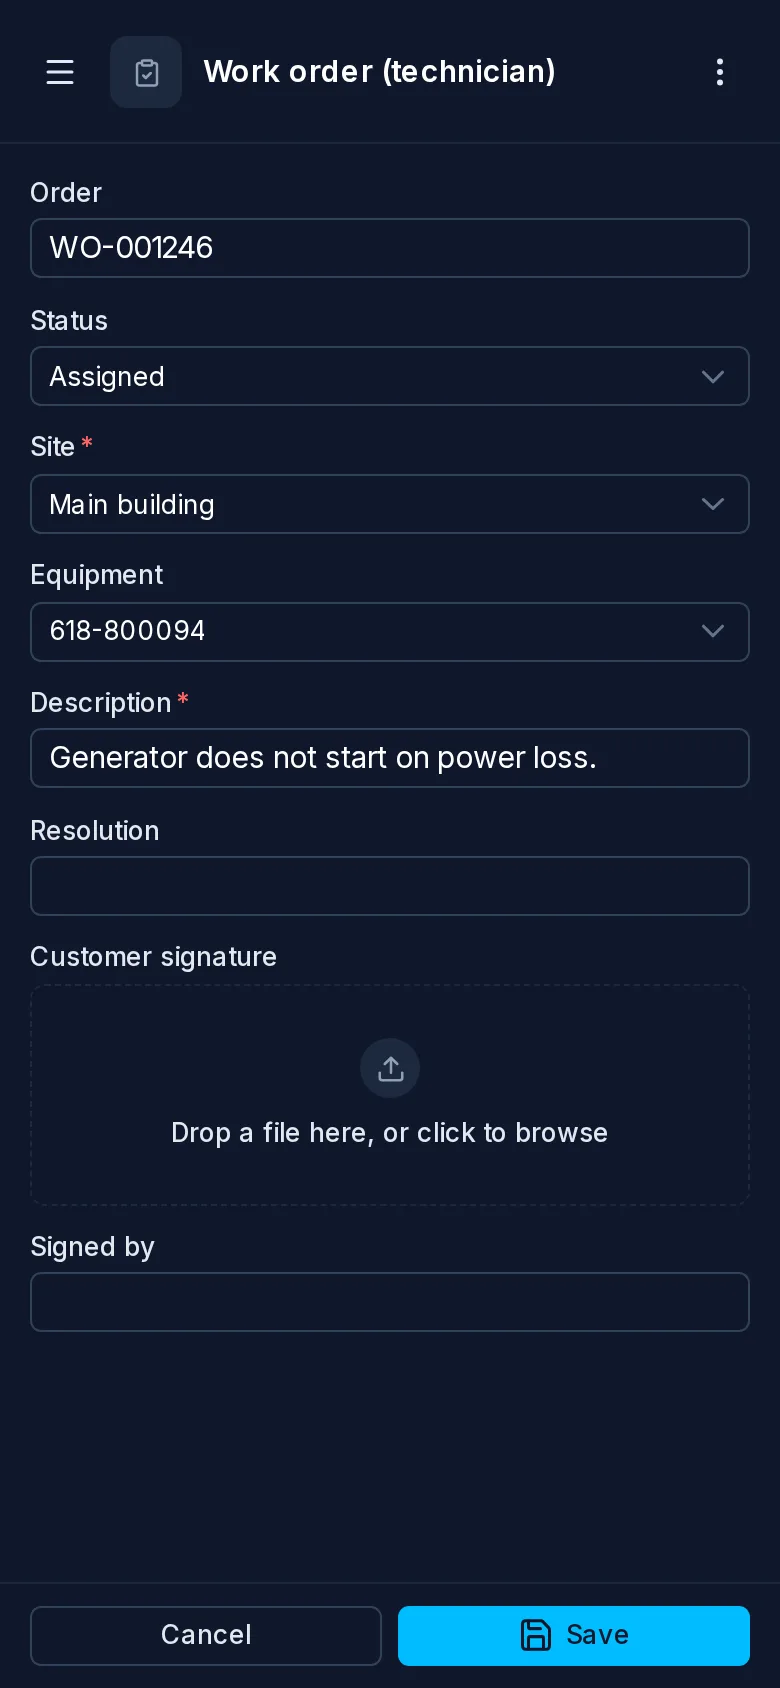
02Las DataViews ponen tablas, tarjetas, tableros kanban, calendarios, diagramas de Gantt, mapas, árboles, formularios y páginas a medida frente a tu equipo, en una App que funciona en computadora, tablet y teléfono. Los dashboards suman reportes desde SQL, que se pueden insertar en otro sitio.
Las operaciones respetan los permisos del recurso de origen.
03 / AUTOMATIZA EL FLUJO
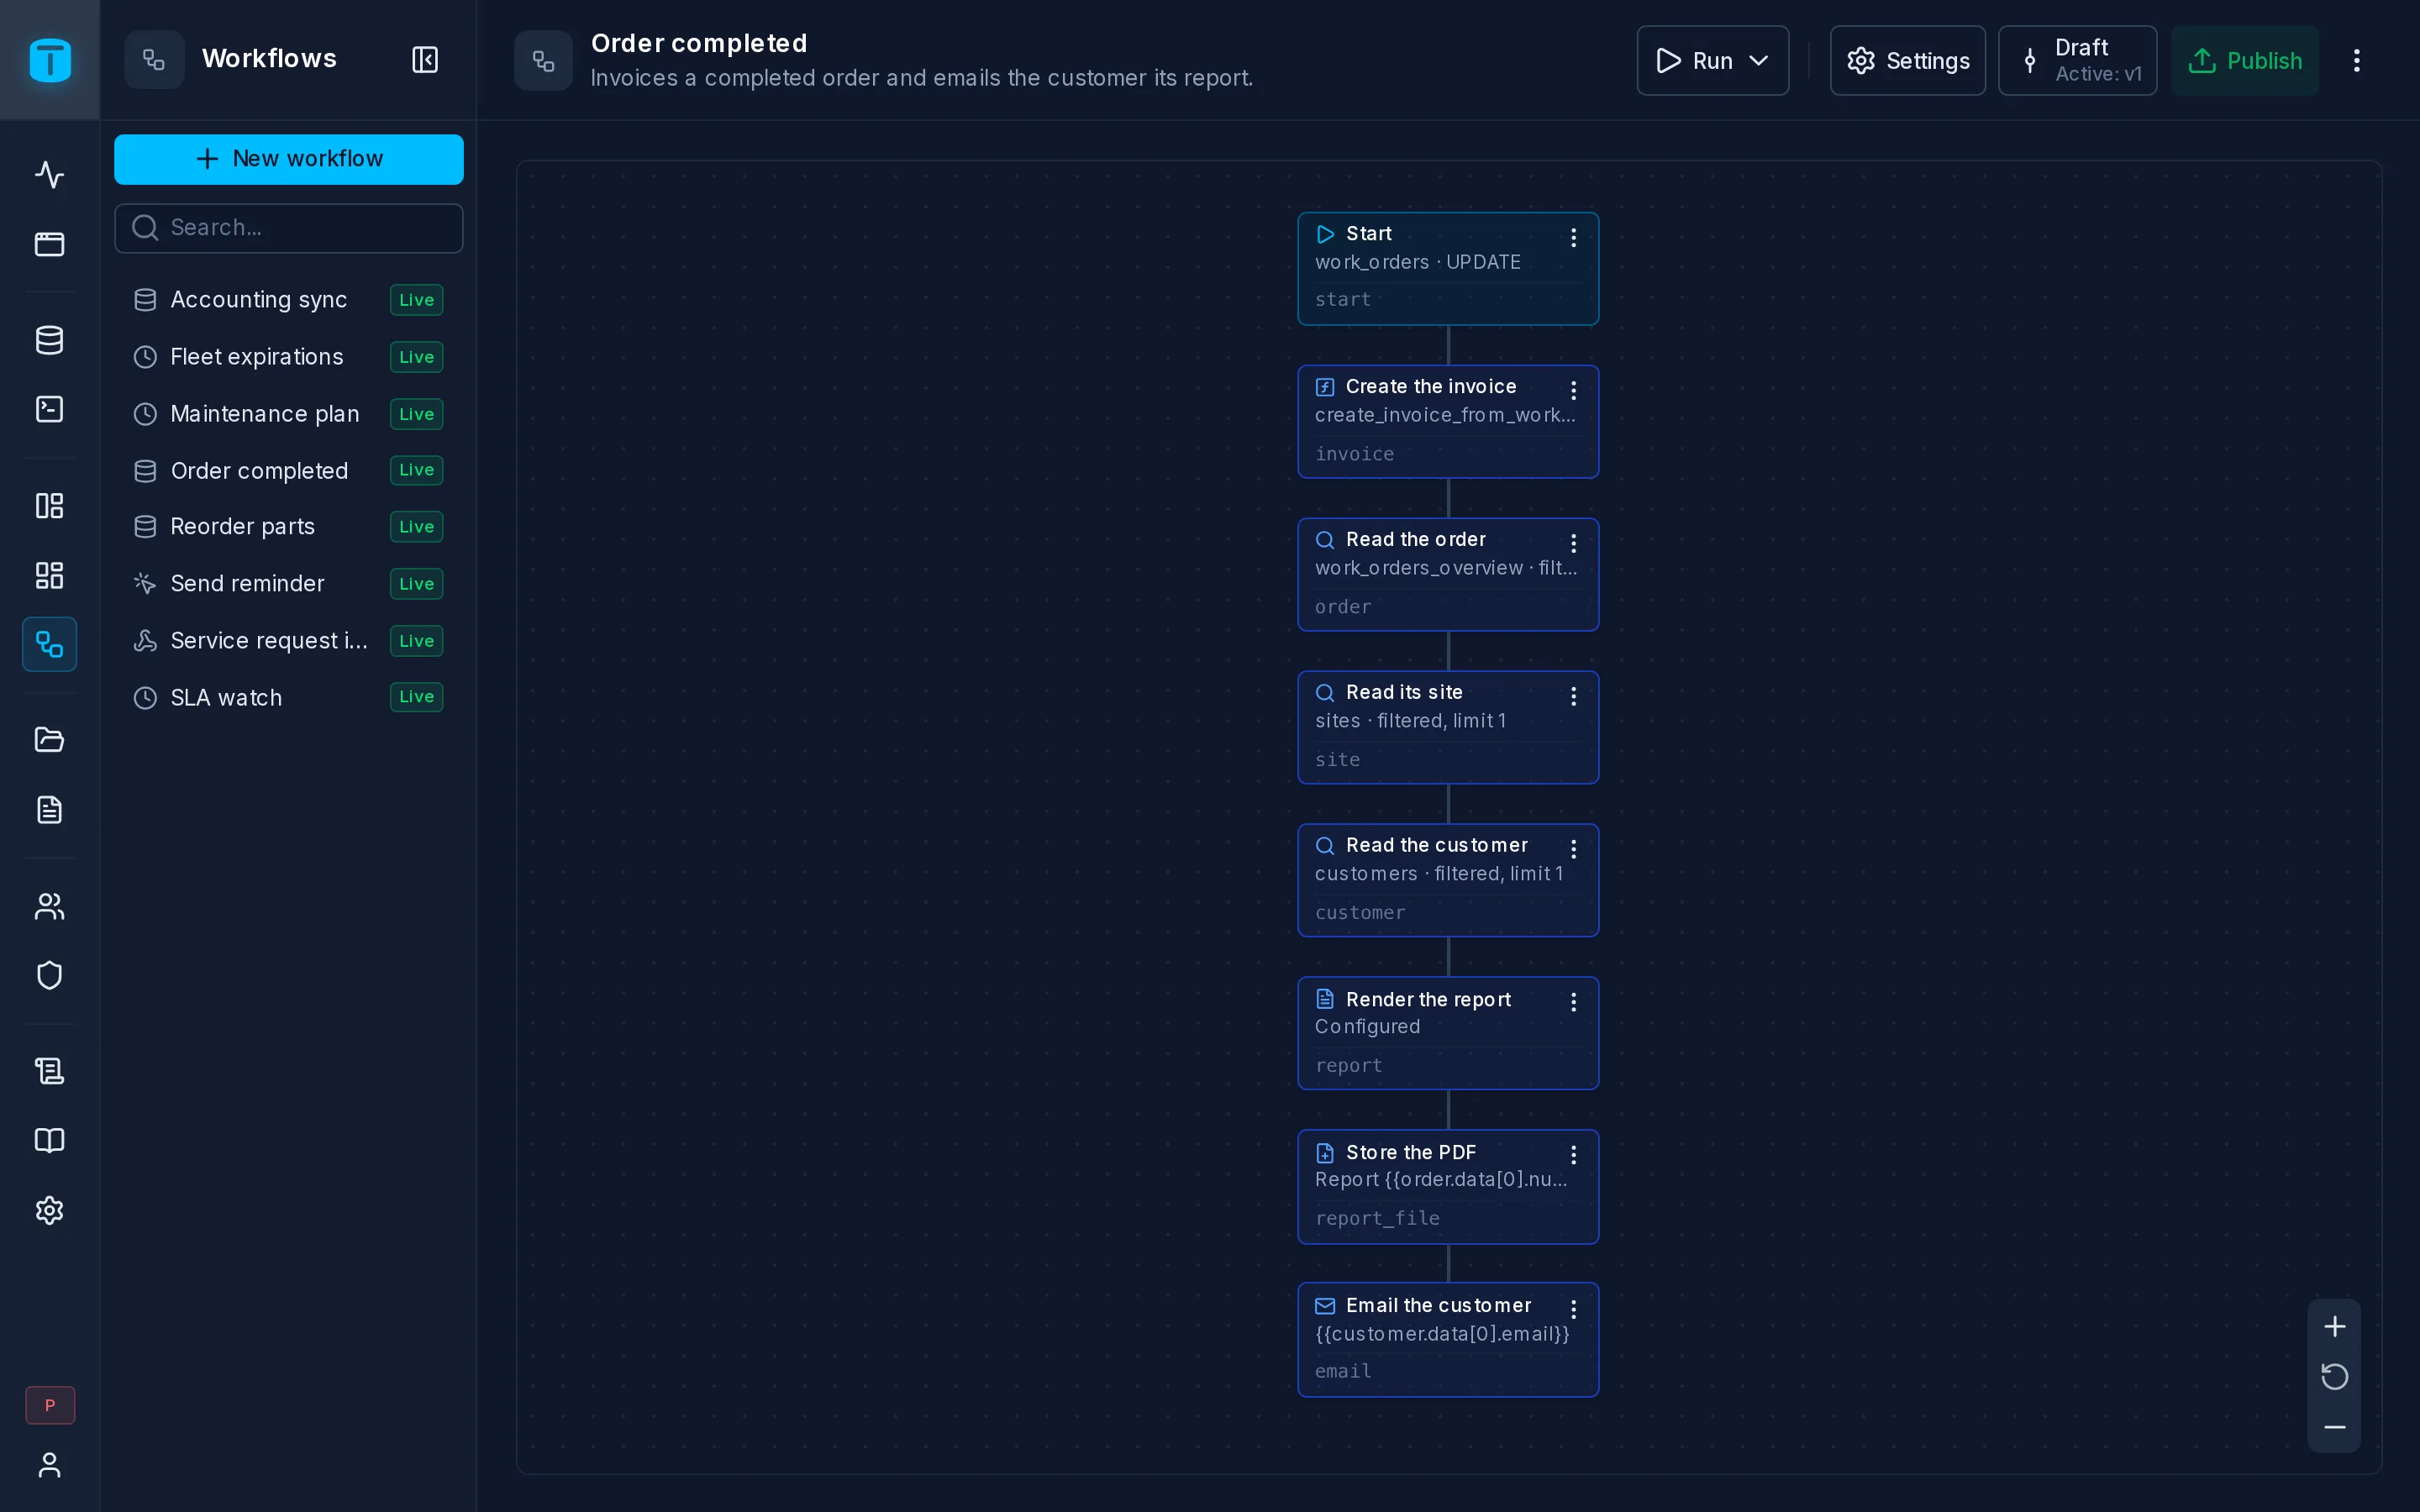
03Dispara workflows por eventos de datos, horarios, webhooks o a pedido de una persona. Escribe registros, envía emails, genera PDFs, llama a servicios HTTP y SOAP, ejecuta JavaScript, y guarda cada ejecución.
Automatización conectada a los datos y permisos de tu aplicación.
04 / HECHO PARA AGENTES DE IA
TotalBase incluye un servidor MCP: Claude, o cualquier agente que hable MCP, crea tablas, permisos, pantallas, dashboards y workflows, y explica tus datos, con la misma API que usas tú.
Cada pantalla del admin tiene sus herramientas: lo que construyes a mano, un agente lo puede construir por ti, y después lo abres y lo cambias.
Un agente actúa como un usuario, con un token y un rol. No puede hacer más que ese rol, y nada llega a tus usuarios hasta que se publica.
Cada cambio que hace queda en el registro de auditoría, como el de cualquiera: quién hizo qué, cuándo y qué había antes.
05 / POSTGRESQL, CON TODO SU PODER
TotalBase agrega la capa de aplicación sobre PostgreSQL y reutiliza sus fortalezas nativas, sin ocultarlas ni reemplazarlas.
PostgreSQL incluye tipos ricos como JSONB, arrays, enums, UUID y ranges, sin depender de una capa artificial por encima de la base.
CHECK, UNIQUE, FOREIGN KEY, EXCLUDE, NOT NULL y dominios conservan la integridad donde corresponde: en la base de datos.
MVCC y el modelo de concurrencia de PostgreSQL permiten manejar escrituras simultáneas con mayor robustez y menos bloqueo innecesario.
Las funciones, procedimientos y triggers nativos permiten mover lógica de negocio a la capa de datos sin perder rendimiento ni confiabilidad.
CTEs, window functions, recursividad y consultas complejas hacen que PostgreSQL sea una base extremadamente poderosa para lógica avanzada.
PostgreSQL puede extenderse con módulos y herramientas especializadas, algo que muchas bases no ofrecen con la misma madurez.
06 / CÓDIGO ABIERTO
Una herramienta tan cercana a tus datos debe poder entenderse desde su código, ejecutarse en tu propia infraestructura y evolucionar con quienes la usan.
Entender cómo funciona, desde dentro.
Ejecutarlo en tu propia infraestructura.
Proponer mejoras y construir en comunidad.
Apache 2.0 · Beta 0.1.0 · PostgreSQL 15 a 18
Ver en GitHubALGUNAS RESPUESTAS